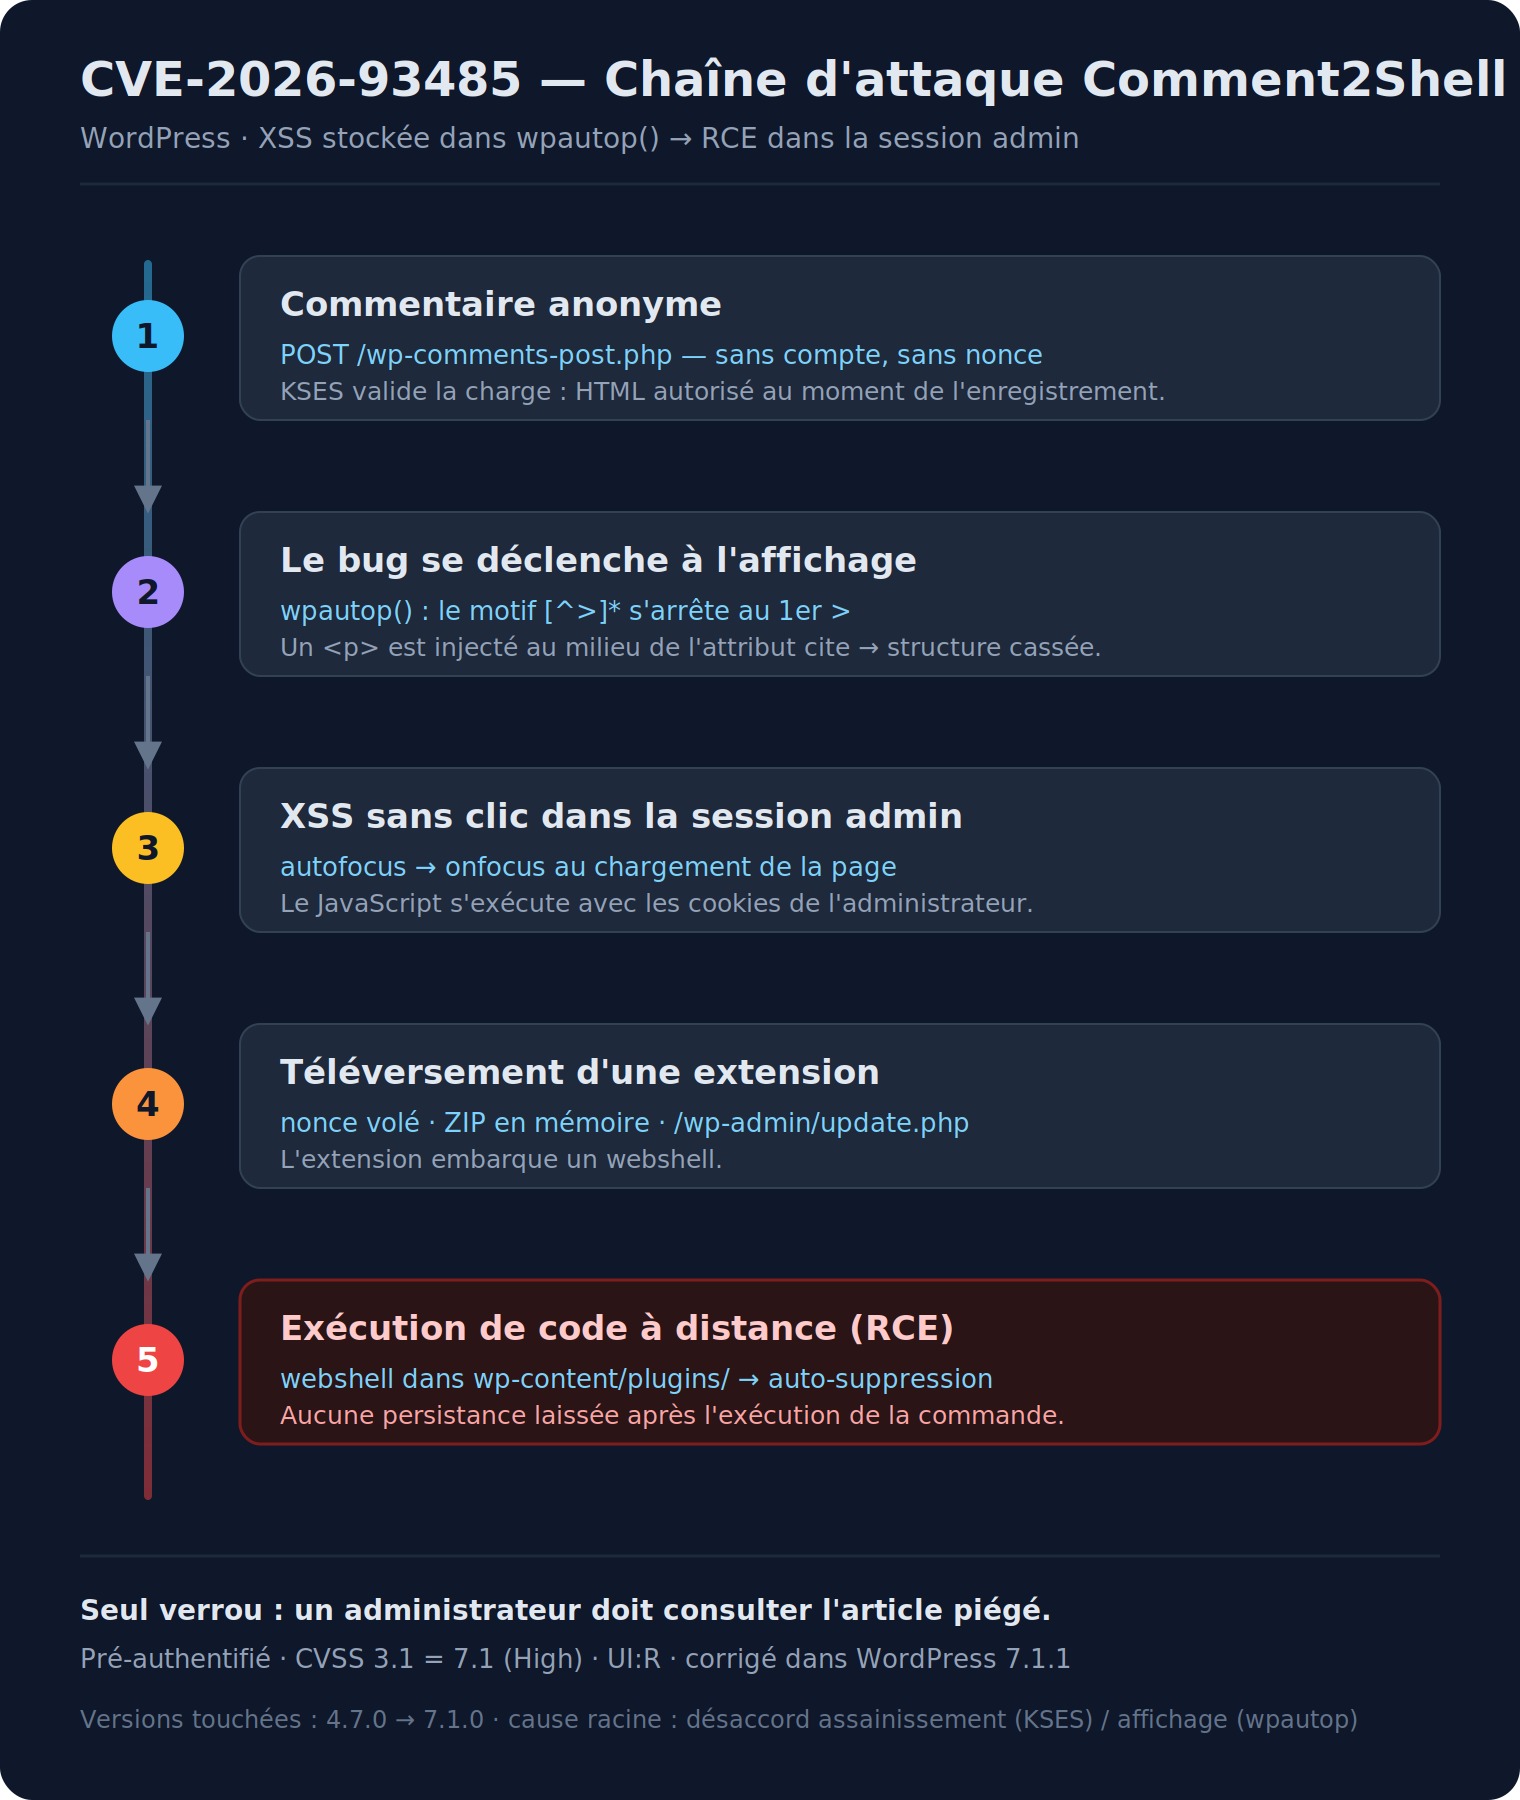
CVE-2026-93485 : un commentaire anonyme suffit à déclencher une XSS stockée dans wpautop() puis, dans une session admin, une RCE. Anatomie du bug, détection et correctif (WordPress 7.1.1).
CVE-2026-49975 alias HTTP/2 Bomb : une attaque DoS sans authentification capable d'épuiser 32 Go de RAM en 10 secondes. Produits impactés (nginx, Apache, Envoy, IIS), versions vulnérables, correctifs disponibles et mitigations.
Nous utilisons des cookies pour vous garantir la meilleure expérience sur notre site. Si vous continuez à utiliser ce dernier, nous considérerons que vous acceptez l'utilisation des cookies.